
Wir verkaufen zwei HWID‑Spoofer und der Unterschied zwischen ihnen ist eine Entscheidung: Willst du, dass deine echten Hardware‑Seriennummern nach einem Neustart des PCs wiederhergestellt werden oder nicht? Alles andere folgt daraus. Hier ist, was jeder von ihnen macht, was Trace tatsächlich spoofed und welche Situation jeweils passt.
Der Kernunterschied
Trace 2.0 ist temporär. Es ändert deine Seriennummern für die aktuelle Sitzung, und ein Neustart des Rechners stellt die Originale wieder her. Das klingt wie eine Einschränkung und ist es größtenteils nicht. An deiner Hardware wird nichts dauerhaft verändert, du kannst den PC später verkaufen oder anderweitig verwenden, ohne dass ein veränderter Fingerabdruck ihn begleitet, und du bist nur während des Spielens spoofed. Der Kompromiss ist, dass du es jede Sitzung neu startest. Spoof, dann Spiel starten, in dieser Reihenfolge.
Verse ist permanent. Einmal setzen und die Änderung bleibt über Neustarts bestehen. Weniger Schritte pro Sitzung, dafür meldet die Maschine nicht mehr ihre Werksidentität.
Für die meisten Leute ist Trace die richtige Wahl, und für alle, die täglich spielen und den zusätzlichen Schritt lästig finden, lohnt sich Verse.
Was Trace tatsächlich ändert
Viele Spoofer behandeln die offensichtlichen Komponenten und hören dann auf, weshalb Leute erfolgreich spoofen und trotzdem markiert werden. Trace deckt das volle Set ab:
- Platten‑Seriennummern
- RAM‑Seriennummern
- Monitor‑Seriennummern
- Netzwerkadapter und deine MAC‑Adresse
- Registry‑Werte
- GPU
- Motherboard
- TPM
Die zwei wichtigsten sind TPM und MAC‑Adresse, und das sind die beiden, die viele billigere Spoofer nicht anfassen können. Anti‑Cheats stützen sich stark auf beide, also löst ein Tool, das diese überspringt, das Problem nicht wirklich. Der Grund, warum Monitor‑ und USB‑Seriennummern überhaupt auf der Liste stehen, ist, dass moderne Anti‑Cheats im Grunde alles auslesen, was eine Nummer trägt.
Pro‑Anti‑Cheat‑Profile, nicht ein generischer Modus
Trace liefert ein separates Spoof‑Profil für jeden großen Anti‑Cheat: Easy Anti‑Cheat für Fortnite, Rust und Arc Raiders, BattlEye, Ricochet für Call of Duty, FiveGuard für FiveM, EAs Anti‑Cheat für Battlefield und Anti‑Cheat Expert für NetEase‑Titel. Du wählst das Profil passend zum Spiel, das dich gebannt hat, statt darauf zu hoffen, dass ein Modus alles abdeckt.
Innerhalb eines Profils kannst du außerdem einzelne Komponenten ein‑ und ausschalten. Für ein Easy Anti‑Cheat‑Spiel deckt das Aktivlassen von TPM, GPU, EFI, Platten und Lizenz alles ab. Alles eingeschaltet zu lassen ist auch in Ordnung und das, was wir tun würden, sofern du keinen Grund gegen einzelne Komponenten hast.
Es gibt auch Spiel‑spezifische Cleaner, die Ban‑Spuren entfernen, die das Spiel hinterlassen hat. Seriennummern sind das, was der Anti‑Cheat von deiner Hardware liest; Cleaner kümmern sich um das, was er auf deinem System hinterlassen hat. Das Überspringen dieser Schritte ist ein häufiger Grund, warum ein guter Spoof schnell zu einem Re‑Ban führt.
Setup und der Schritt, der nicht optional ist
Du musst den Echtzeitschutz in Windows Security deaktivieren, bevor du herunterlädst, sonst wird der Download nicht abgeschlossen. Das ist nicht verhandelbar; ein Treiber‑Level‑Tool ist genau das, was Antivirenprogramme unterbrechen sollen.
Darüber hinaus brauchen einige Rechner mehr Maßnahmen und andere nicht; das hängt vom Motherboard ab und nicht davon, dass du etwas falsch gemacht hättest. Wenn der Spoof fehlschlägt, sind die Dinge, die du versuchen solltest, das vollständige Deaktivieren von Antivirus mit dem im Setup‑Guide verlinkten Tool und das Deaktivieren von TPM, Secure Boot und Fast Boot im BIOS. Viele brauchen das nie. Was alle tun sollten, ist FACEIT und Vanguard zuerst zu deinstallieren, da beide auf derselben Ebene laufen und in Konflikt geraten.
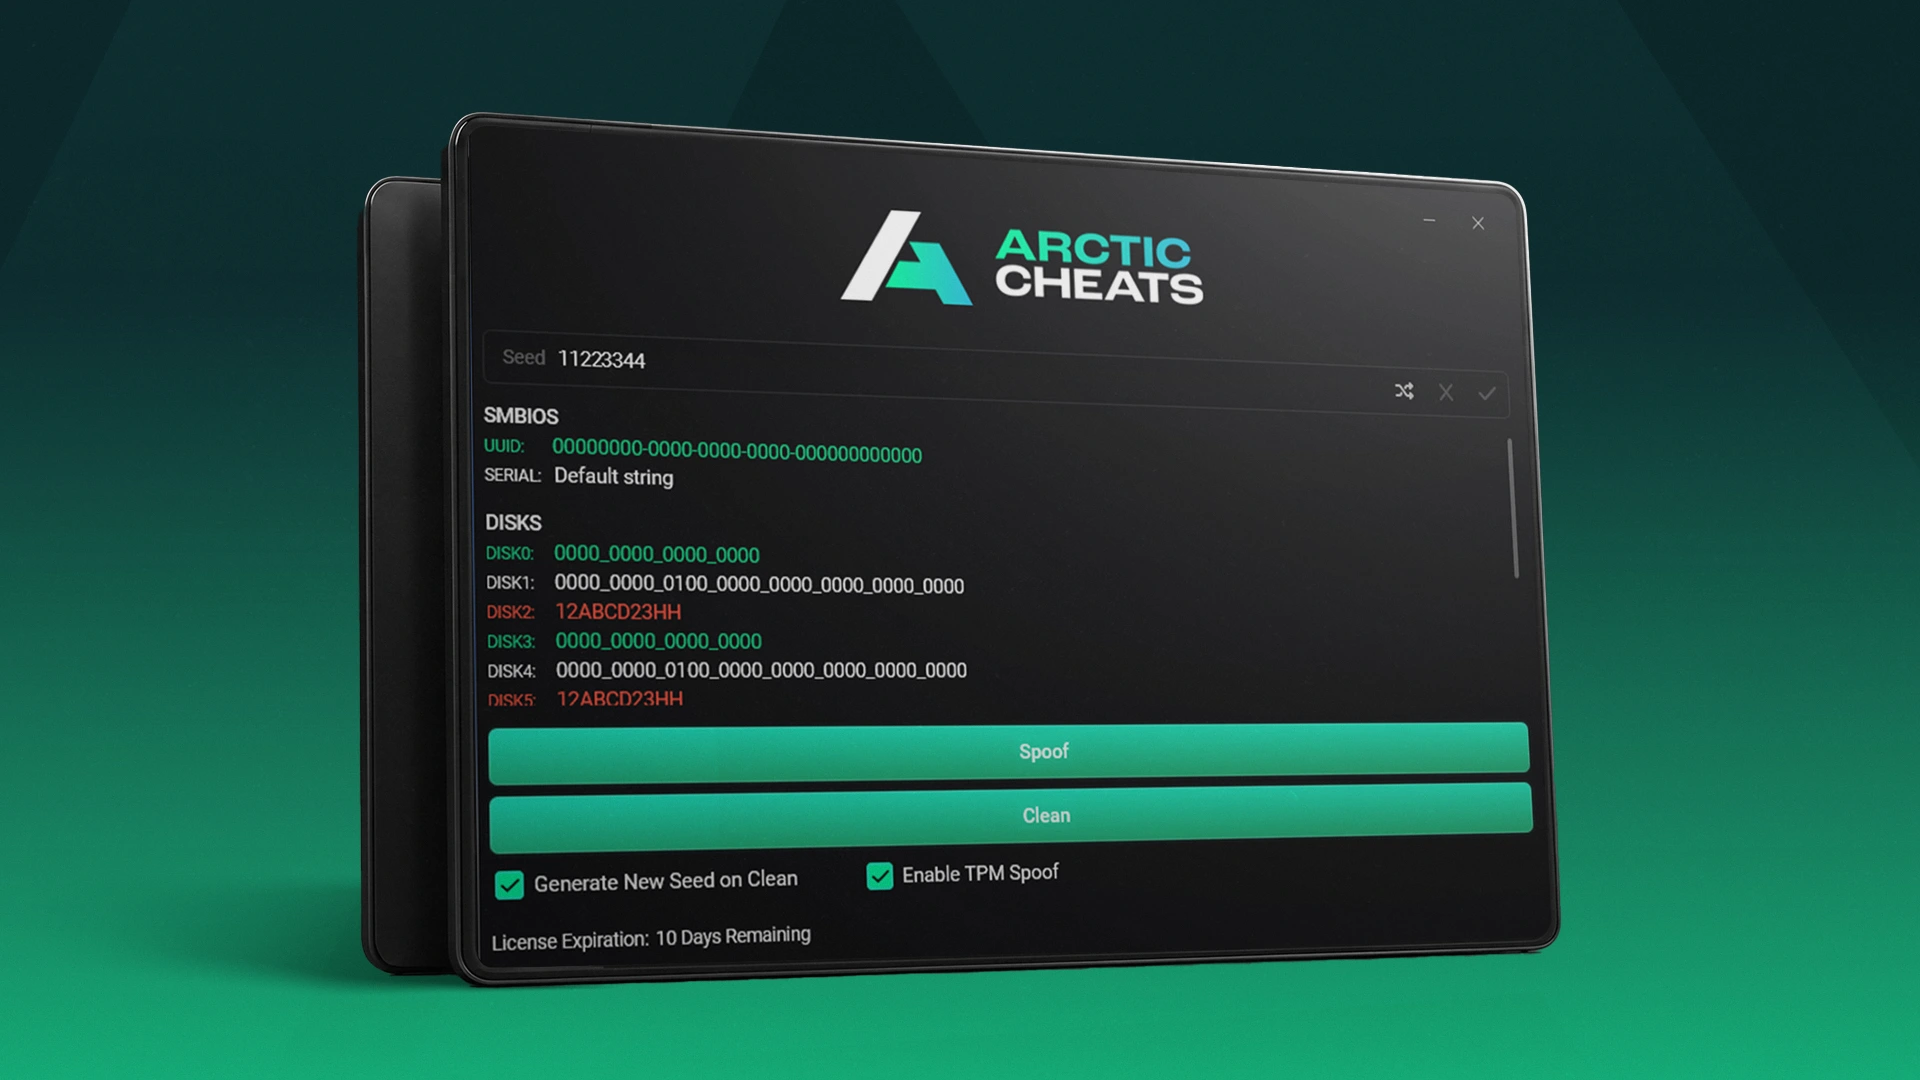
Nach dem Spoofen zeigt der Loader deine Seriennummern vor und nach der Änderung an, wobei jede Änderung hervorgehoben wird, sodass du bestätigen kannst, dass es funktioniert hat, statt zu raten. Manche Rechner brauchen einen Neustart, um abzuschließen, manche nicht.
Woran du erkennst, ob es funktioniert
Der Loader meldet den Zustand jedes Profils, inklusive wenn etwas gerade aktualisiert wird. Das ist wichtiger, als es klingt: Spoofer sind in einem ständigen Hin‑ und Her mit Anti‑Cheat‑Updates, und ein Tool, das dir sagt, dass es gerade aktualisiert wird, ist ein gepflegtes Tool. Es gibt auch ein integriertes Ticketsystem, falls ein Spoof nicht sauber durchläuft, der schnellste Weg zu einer Lösung.
Welches du kaufen solltest
Hol dir Trace 2.0, wenn du willst, dass dein System nach jedem Neustart zur Werksidentität zurückkehrt; das passt für die meisten Leute und für alle, die den PC verkaufen könnten. Hol dir Verse, wenn du ständig spielst und es einmal setzen willst. Beide sind auf der HWID‑Spoofers‑Seite, und der aktuelle Status für jedes findest du auf dem Live‑Status‑Board. Es gibt Short‑Keys, wenn du vor dem Kauf testen willst.
Wenn du dir nicht sicher bist, ob du überhaupt einen Spoofer brauchst, erklärt which games ban your hardware, wie du das erkennst, und how to fix a HWID ban ist die Schritt‑für‑Schritt‑Anleitung.
Häufig gestellte Fragen
Ist temporäres Spoofen schlechter als permanentes?
Nein, nur anders. Temporär heißt ein zusätzlicher Schritt pro Sitzung und ein Rechner, der den Rest der Zeit seine echte Identität meldet. Permanent heißt weniger Schritte und eine Änderung, die bestehen bleibt.
Warum sind TPM und MAC‑Adresse so wichtig?
Weil Anti‑Cheats ihnen großes Gewicht geben und viele billigere Spoofer sie nicht ändern können. Ein Tool, das diese beiden überspringt, adressiert den Fingerabdruck nicht wirklich.
Muss ich Secure Boot deaktivieren?
Oft nicht. Es hängt von deinem Motherboard ab. Versuch es zuerst ohne und arbeite die BIOS‑Schritte nur durch, wenn der Spoof nicht abschließt.
Lieber schauen? Die vollständige Trace‑Vorführung ist auf unserem YouTube‑Kanal.


