
Vendemos dos spoofers de HWID y la diferencia entre ellos es una decisión: ¿quieres que los números de serie reales del hardware vuelvan al reiniciar el PC o no? Todo lo demás se deriva de eso. Aquí tienes lo que hace cada uno, lo que Trace realmente spoofea y para qué situación sirve cada uno.
La diferencia principal
Trace 2.0 es temporal. Cambia tus números de serie para la sesión actual, y reiniciar la máquina restaura los originales. Eso suena a limitación y en su mayoría no lo es. Nada de tu hardware se altera de forma permanente, así que puedes vender o reutilizar el PC más tarde sin que una huella modificada lo acompañe, y sólo estás spoofeado mientras estás jugando. El intercambio es que debes volver a ejecutarlo cada sesión. Spoofea, luego lanza el juego, en ese orden.
Verse es permanente. Se configura una vez y el cambio persiste tras reinicios. Menos pasos cada sesión, a costa de que la máquina ya no reporte su identidad de fábrica.
Para la mayoría Trace es la respuesta correcta, y para quien juega a diario y encuentra el paso extra molesto, Verse compensa la diferencia.
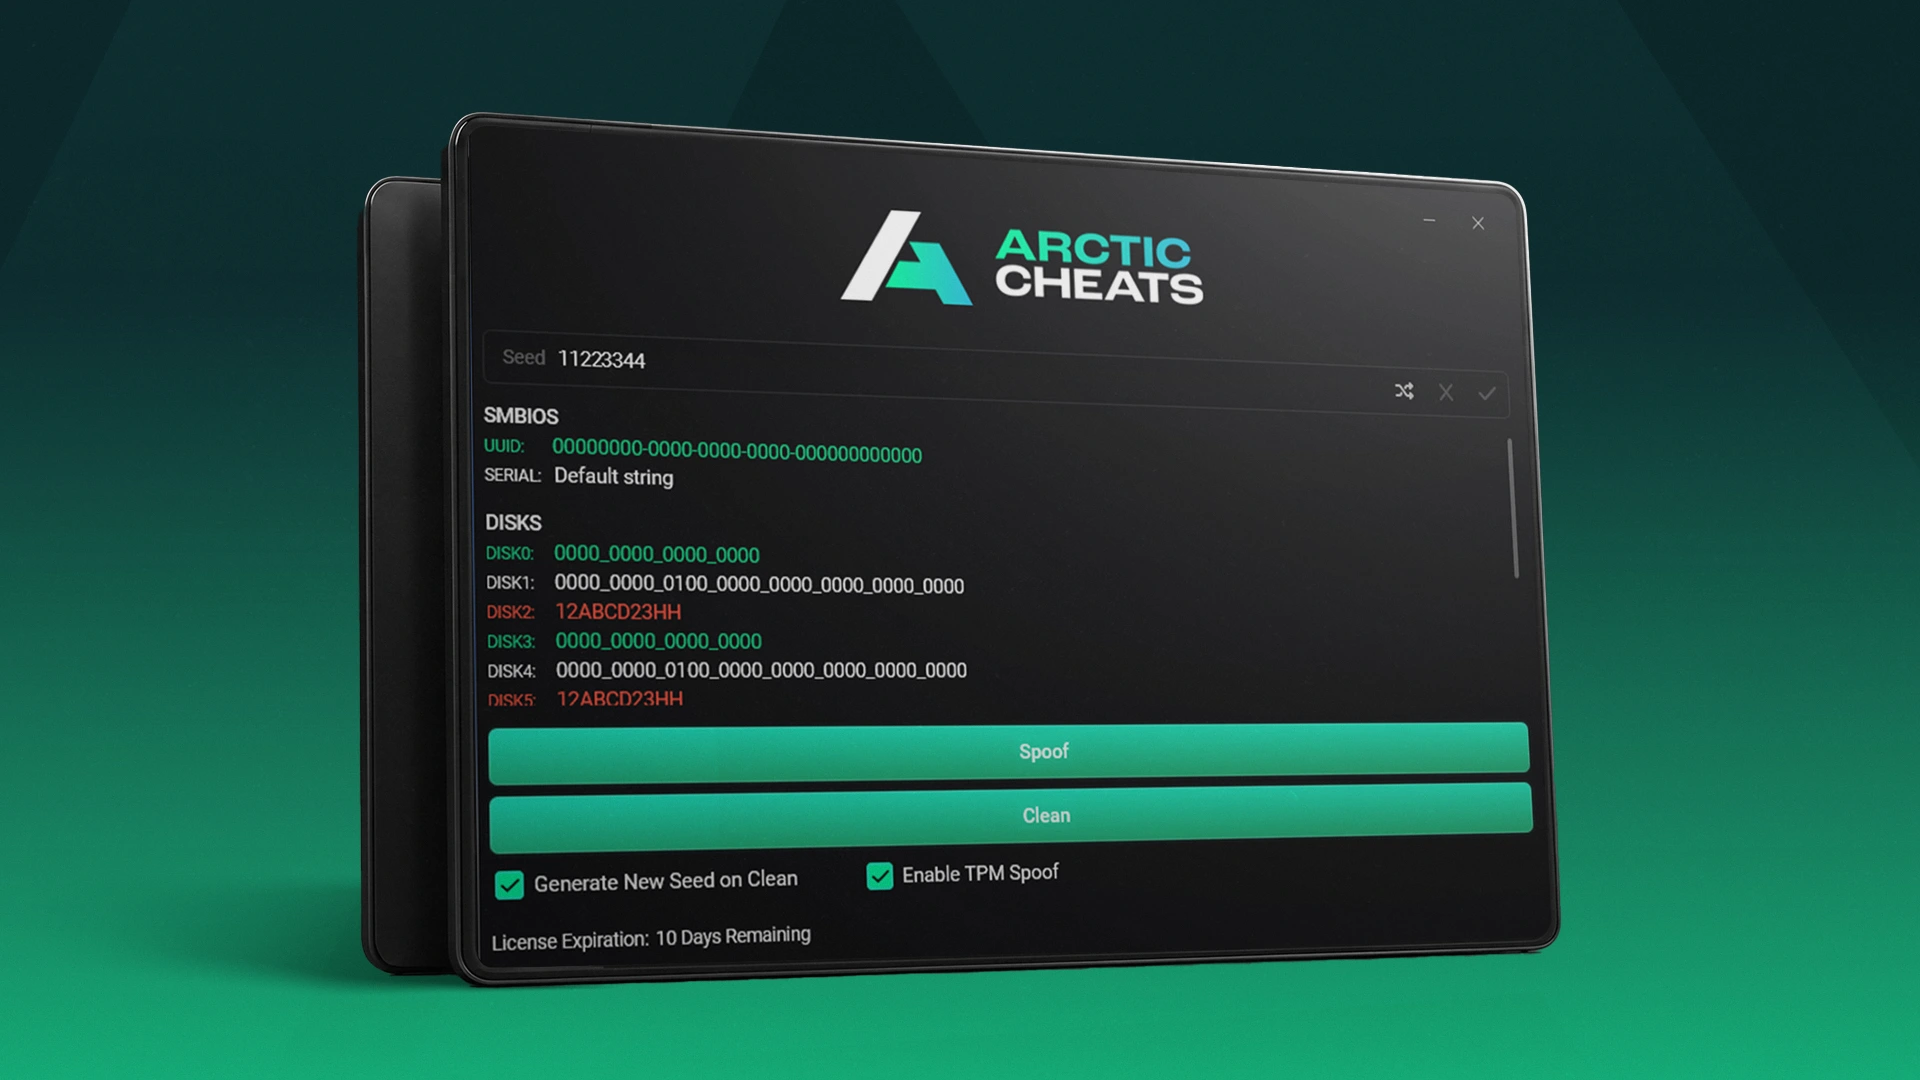
Lo que Trace realmente cambia
Muchos spoofers manejan los componentes obvios y se quedan ahí, por eso la gente spoofea con éxito y aun así es marcada. Trace cubre el conjunto completo:
- Seriales de disco
- Seriales de RAM
- Seriales de monitor
- Adaptadores de red y tu dirección MAC
- Valores del registro
- GPU
- Placa base
- TPM
Los dos que más importan son TPM y dirección MAC, y son los dos que muchos spoofers más baratos no pueden tocar. Los anti-cheats se apoyan mucho en ambos, así que una herramienta que los omite no está realmente resolviendo el problema. La razón por la que los seriales de monitor y USB están en la lista es que los anti-cheats modernos leerán prácticamente cualquier cosa que tenga un número.
Perfiles por anti-cheat, no un modo genérico
Trace incluye un perfil de spoof separado para cada anti-cheat importante: Easy Anti-Cheat para Fortnite, Rust y Arc Raiders, BattlEye, Ricochet para Call of Duty, FiveGuard para FiveM, el anti-cheat de EA para Battlefield y Anti-Cheat Expert para títulos de NetEase. Eliges el que coincide con el juego que te baneó en lugar de esperar que un modo único cubra todo.
Dentro de un perfil también puedes activar o desactivar componentes individuales. Para un juego con Easy Anti-Cheat, dejar TPM, GPU, EFI, discos y licencia activados lo cubre. Dejar todo activado también está bien y es lo que haríamos a menos que tengas un motivo para no hacerlo.
También hay limpiadores por juego que eliminan las trazas de baneo que el juego dejó. Los seriales son lo que el anti-cheat lee de tu hardware; los limpiadores gestionan lo que dejó en tu sistema. Omitirlos es una razón común por la que un buen spoof va seguido de un re-baneo rápido.
Configuración y el paso que no es opcional
Tienes que desactivar la protección en tiempo real en Windows Security antes de descargar, o la descarga no se completará. Ese paso no es negociable; una herramienta a nivel de driver es exactamente lo que el antivirus existe para interrumpir.
Más allá de eso, algunas máquinas necesitan más y otras no, y depende de tu placa base más que de algo que hiciste mal. Si el spoof falla, las cosas a probar son desactivar completamente el antivirus con la herramienta enlazada en la guía de instalación y desactivar TPM, secure boot y fast boot en la BIOS. Mucha gente nunca necesita ninguno de esos pasos. Lo que todo el mundo debería hacer es desinstalar FACEIT y Vanguard primero, ya que ambos funcionan al mismo nivel y entrarán en conflicto.
Después de spoofear, el loader muestra tus seriales antes y después con cada cambio resaltado, para que puedas confirmar que funcionó en lugar de adivinar. Algunas máquinas necesitan un reinicio para finalizar, otras no.
Saber si está funcionando
El loader informa el estado de cada perfil, incluyendo cuando algo está en medio de una actualización. Eso importa más de lo que parece: los spoofers están en un ir y venir constante con las actualizaciones de los anti-cheats, y una herramienta que te dice que se está actualizando es una herramienta mantenida. También hay un sistema de tickets integrado si un spoof no sale limpio, que es la vía más rápida para una solución.
Cuál comprar
Compra Trace 2.0 si quieres que tu máquina vuelva a la identidad de fábrica en cada reinicio, lo cual conviene a la mayoría y a quien pueda vender el PC. Compra Verse si juegas constantemente y quieres configurarlo una vez. Ambos están en la página de HWID spoofers, y el estado actual de cada uno está en el tablero de estado en vivo. Existen teclas rápidas si quieres probar antes de comprometerte.
Si no tienes claro si necesitas un spoofer en absoluto, qué juegos banean tu hardware explica cómo saberlo, y cómo arreglar un ban de HWID es la guía paso a paso.
Preguntas frecuentes
¿Es peor el spoofing temporal que el permanente?
No, sólo es diferente. Temporal significa un paso extra cada sesión y una máquina que reporta su identidad real el resto del tiempo. Permanente significa menos pasos y un cambio que se mantiene.
¿Por qué importan tanto TPM y la dirección MAC?
Porque los anti-cheats les dan mucho peso y muchos spoofers baratos no pueden cambiarlos. Una herramienta que se salta esos dos no está realmente abordando la huella.
¿Necesito desactivar secure boot?
A menudo no. Depende de tu placa base. Prueba sin hacerlo primero y trabaja los pasos de la BIOS sólo si el spoof no se completa.
Prefieres ver: la demostración completa de Trace está en nuestro canal de YouTube.


